Proxedo API Security

Európai hálózatvédelemEU kibervédelmi kihívásokra tervezve

A Proxedo API Security egy speciális biztonsági átjáró, amelynek segítségével szabályozhatja alkalmazásai kommunikációját, a Deep Packet Inspection (DPI) technológiának köszönhetően pedig részletesen ellenőrizheti, titkosíthatja és elemezheti az API-forgalmát. Rugalmas architektúrájának köszönhetően kompromisszumok nélküli, egyedi API-biztonsági házirendet kényszeríthet ki.

A PAS egyedülálló eszközkészletet kínál az adatok API-forgalomból történő kinyeréséhez, és külső elemző eszközökhöz való továbbításához. Az API- hívások részletes értelmezése és a rugalmas konfiguráció révén minden releváns adatot kinyerhet, és csak azokat, amelyekre szüksége van, mindezt valós időben, közvetlenül a forrásból.

Vegye kezébe a kontrollt afelett, hogy mi érheti el- illetve hagyhatja el védett webes szolgáltatásait.
Kérjen bemutatót

A csillaggal jelölt mezők kitöltése kötelező.

Fő képességek

  • SOAP és REST API Felügyelet

    SOAP és REST API forgalmak teljes támogatása

  • Teljes Payload Ellenőrzés

    Szabálymegfeleltetés Header és Body tartalmak alapján

  • Titkosítás

    Kliens- és Kiszolgáló oldali TLS kikényszerítés

  • Szűrés

    Támadások szűrése és Adatszivárgás megállítása

  • Nagyvállalati Felhasználásra Tervezve

    Skálázható, Nagyteljesítményű, Központi Managementtel

  • Telepítési Lehetőségek

    On-Prem, VM, Cloud és K8S működés

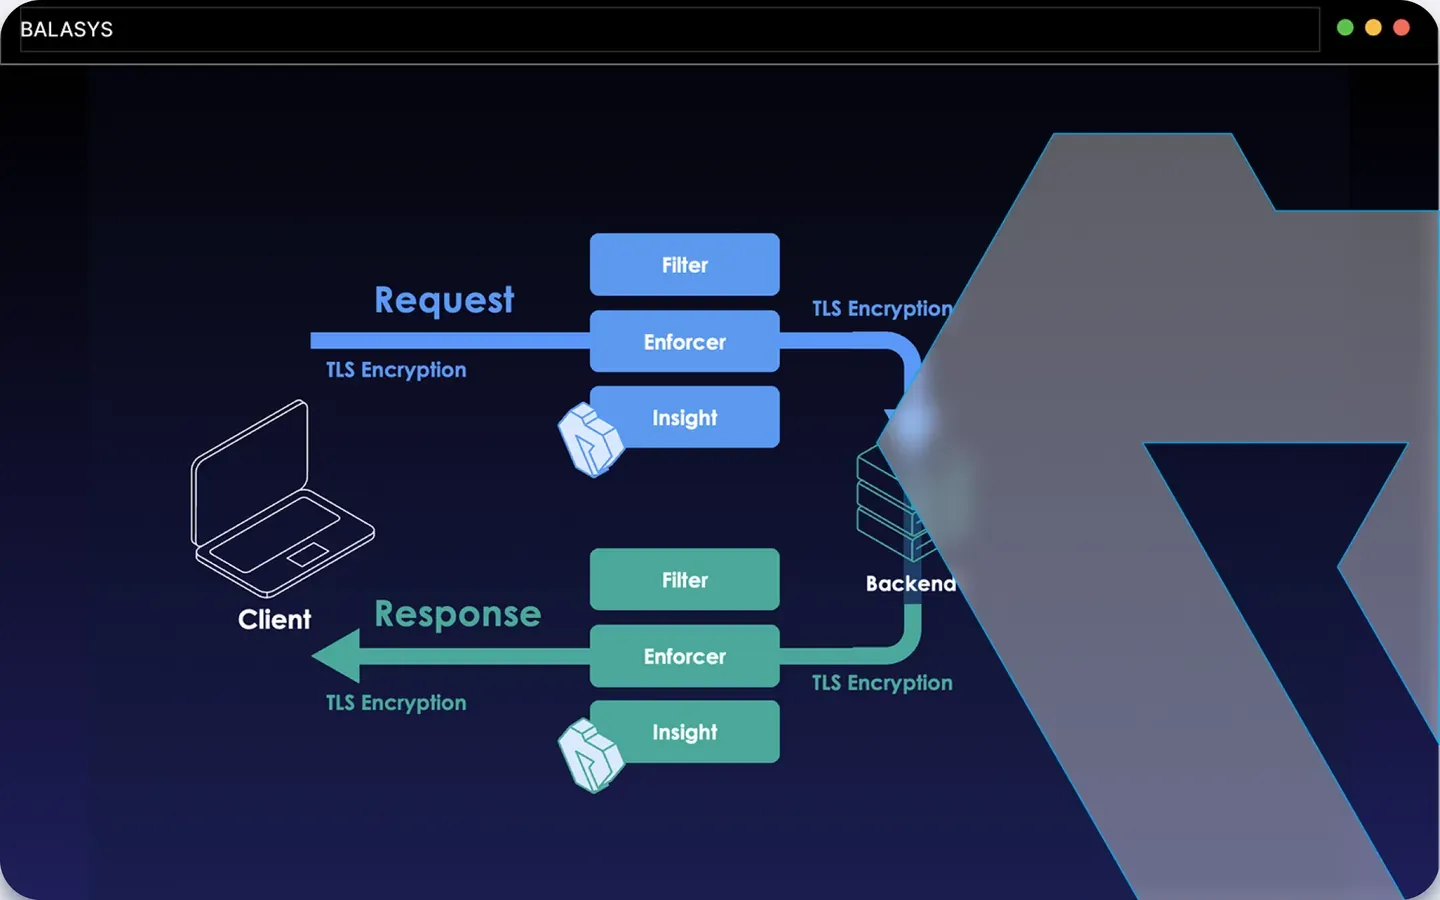
A Proxedo API Security folyamatábrája: a kliens kérései és válaszai Filter, Enforcer és Insight lépéseken haladnak át, a backend mindkét oldalán TLS titkosítással
  • Request- és Response

    Egyedi szabályrendszerek a bejövő- és kimenő forgalomhoz

  • Látja és Érti

    Payload-tartalom alapú naplóadat keletkeztetés

  • Előfeldolgozás

    Mező label csere az indexekhez való illesztéshez

  • Továbbítás

    Native syslog- és elasticsearch, vagy local naplózás

  • Biztonságos továbbítás

    Titkosítás, anonimizálás és tartalomszűrés továbbításnál

  • Egyedi és Egységes

    Egyedi- vagy Egységesített naplóadatok keletkeztetése

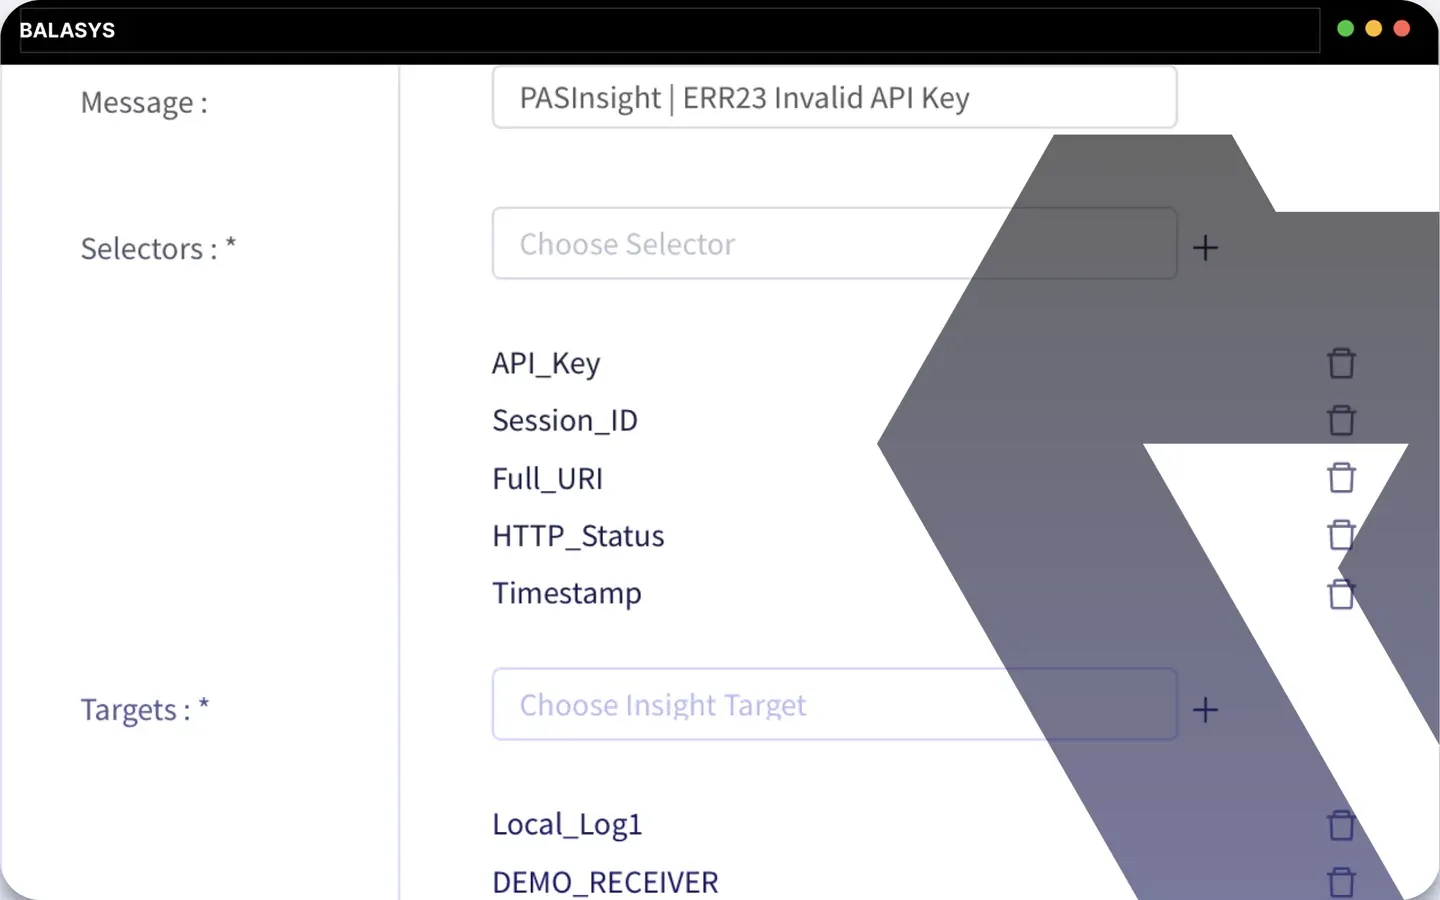
A PAS Insight beállítóképernyője: egy naplóüzenet a hozzá tartozó szelektorokkal és továbbítási célokkal
  • Schema Ellenőrzés

    Forgalom tartalmának ellenőrzése API schema alapján

  • Policy-As-Code

    Üzleti logika szabályok kikényszerítése

  • Verziókövető Biztonság

    API Verziónként eltérő szabályok url- vagy tartalom alapján

  • Perimeter- és Microgateway

    Külső- és Belső interface forgalmak felügyelete

  • Virtual Patching

    Azonnal eszközölhető változtatások új igények esetén

  • Biztonságos Webes szolgáltatások

    Belső folyamatok és publikus működés szegmentálása

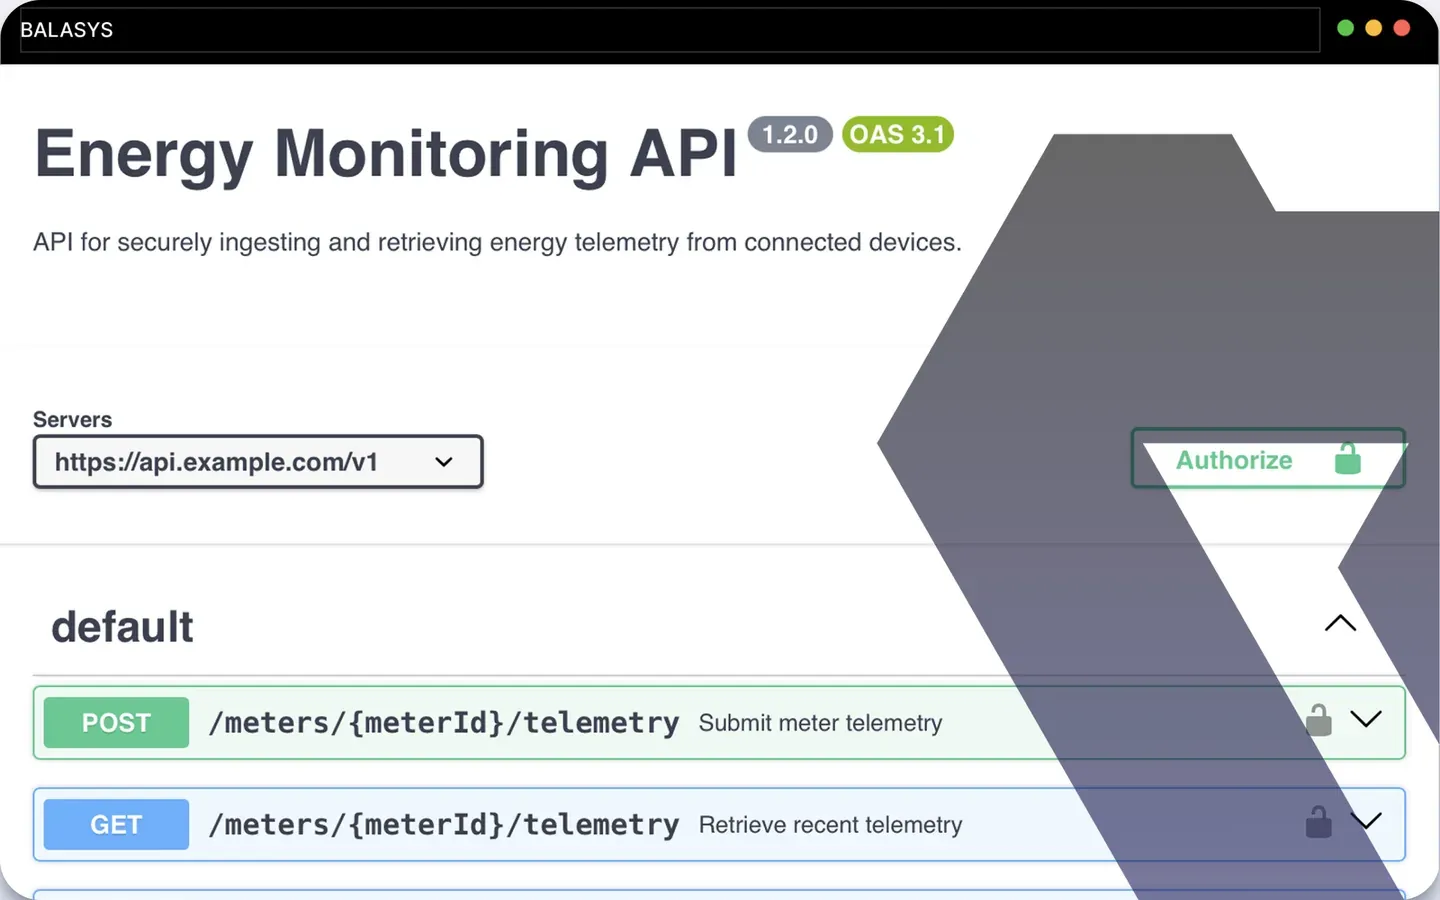
Egy Energy Monitoring API OpenAPI leírása a POST és GET telemetria végpontokkal
  • Backend-Független Gateway

    “Drop-in” telepítés a hálózatba, Proxy Gateway működés

  • Fejlett Naplózás

    Gyűjtsön és Generáljon naplóadatokat a forgalomból

  • TLS Titkosítás

    Hozzáadott titkosítási réteg Kliens és Kiszolgáló között

  • Logikai Szegmentáció

    Endpoint sérülékenységek egyszerű kezelése

  • Performancia Szabályok

    Teljesítménymegőrzés hibás forgalmak előszűrésével

  • Egyszerű Karbantartás

    Spóroljon Időt és Erőforrásokat API Schema alkalmazásával

Absztrakt tervrajz-illusztráció „Legacy systems” és „API endpoint” feliratokkal

©2026 Balasys IT Plc.