
NIS2 Megfelelés
Secure the IT/OT Perimeter
Privileged Access Critical-Infrastructure security with Proxedo
NIS2 kibervédelmi szabályozásokHazai hálózatvédelmi technológiával
A Proxedo Network Security egy rugalmas, többfunkciós tűzfalmegoldás, mely lehetővé teszi vállalatok számára, hogy megerősítsék a kibervédelmi fenyegetésekkel szembeni rezilienciájukat és teljesítsék a NIS2 előírásait.
A Proxedo személyre szabható szabályrendszerének és folyamatosan fejlődő, kibervédelmi eszköztárának köszönhetően több, mint 20 éve biztosítja kritikus infrastruktúrák, pénzügyi szolgáltatók, egészségügy, telekommunikáció, államigazgatás és ipari szereplők hálózatbiztonságát.
NIS2 incidensbejelentési kötelezettségek
A PNS hálózatfelügyelet biztosítja az összes adat- és információs rendszer forgalmának teljes átláthatóságát. Testreszabható naplózási szabályaival segít a NIS2 által előírt incidensbejelentéshez szükséges információk összegyűjtésében, megjelölésében és a jelentések összeállításában.
Az idő fontos tényező, a NIS2 incidensjelentési követelmények esetében, mivel a vállalatoknak már 24 órával az incidens után korai figyelmeztetést kell adniuk. A PNS olyan eszközkészletet kínál, amely automatikusan összegyűjti és előkészíti az összes szükséges információt a küldéshez, biztosítva, hogy egyetlen incidens se maradjon észrevétlen, és minden jelentés hiánytalanul, valamint határidőkön belül kerüljön kiküldésre.
Fő képességek
15+ Protocol Proxy
IT és OT Protokollok a teljes hálózat lefedésére
Policy-As-Code
Üzleti logika kikényszerítése egyedi szabályokkal
Titkosítás és VPN
Az adatvagyon védelme továbbítás közben
Authentication Eszköztár
Erős azonosítás és hozzáféréskezelés, MFA és SSO
Nagyvállalatokra tervezve
Skálázható, Nagy teljesítményű, Központi Managementtel
Telepítse bárhová
On-Prem, VM vagy Felhőben való működés
Deep Packet Inspection
A hálózati forgalom teljes tartalmának vizsgálata
Napló- és Aduit adat keletkeztetés
Egyedi naplóadatok keletkezetése a forgalomból
Előfeldolgozás
Naplóbejegyzések illesztése meglévő indexekhez
SOC, SIEM, Big Data továbbítás
Local, Native Syslog- és ElasticSearch továbbítás
Háttérrendszertől függetlenül
Védendő rendszer naplózási képességeitől független gyűjtés
Szűrés, TLS Offload, Flagek és Riasztások
Teljes kontroll a gyűjtött naplóadatok tartalma felett
NIS2 Hálózatvédelem
Hálózati mikroszegmentáció, Hozzáféréskezelés, Naplózás
Incidenskezelés és Bejelentés
Incidensek gyorsabb feltárása és izolálása
Egyedi Audit naplók
Személyre szabható naplózás és riasztások
Partnerkommunikációk védelme
Bejövő és kimenő forgalmak átvizsgálása, védelme
GDPR Megfelelés
Fejlett adatmanipulációs eszköztár, maszkolás, szűrés
Zero Trust Architektúra
A NIST 800-207 ZTA szerinti hálózatvédelem kialakítása
A Védendő rendszer módosítása nélkül
Kibervédelem hálózati forgalom alapú kikényszerítése
Modern Biztonsági szabályok kikényszerítése
Személyre szabható Policy-As-Code működés
Performancia szabályok
Feldolgozásra alkalmatlan forgalmak előszűrése, javítása
Titkosítási szabályok
Hozzáadott TLS titkosítási réteg örökségrendszerekhez
Naplózási szabályok
Felügyelet kiterjesztése, naplóadatok keletkeztetése
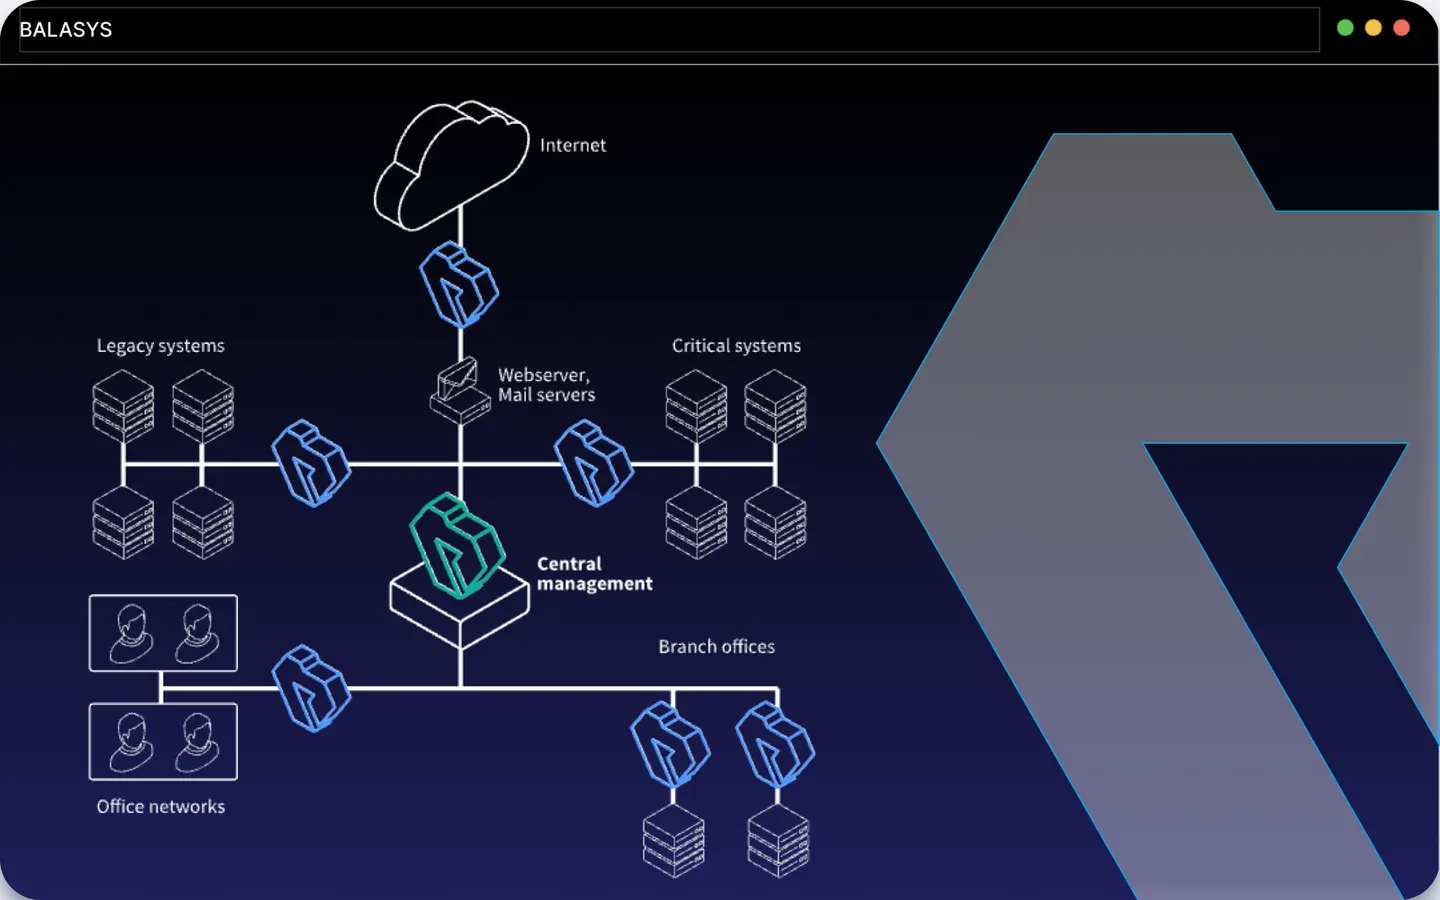
Hálózati mikroszegmentáció
Örökségrendszerek szegmentálása, erős felügyelete